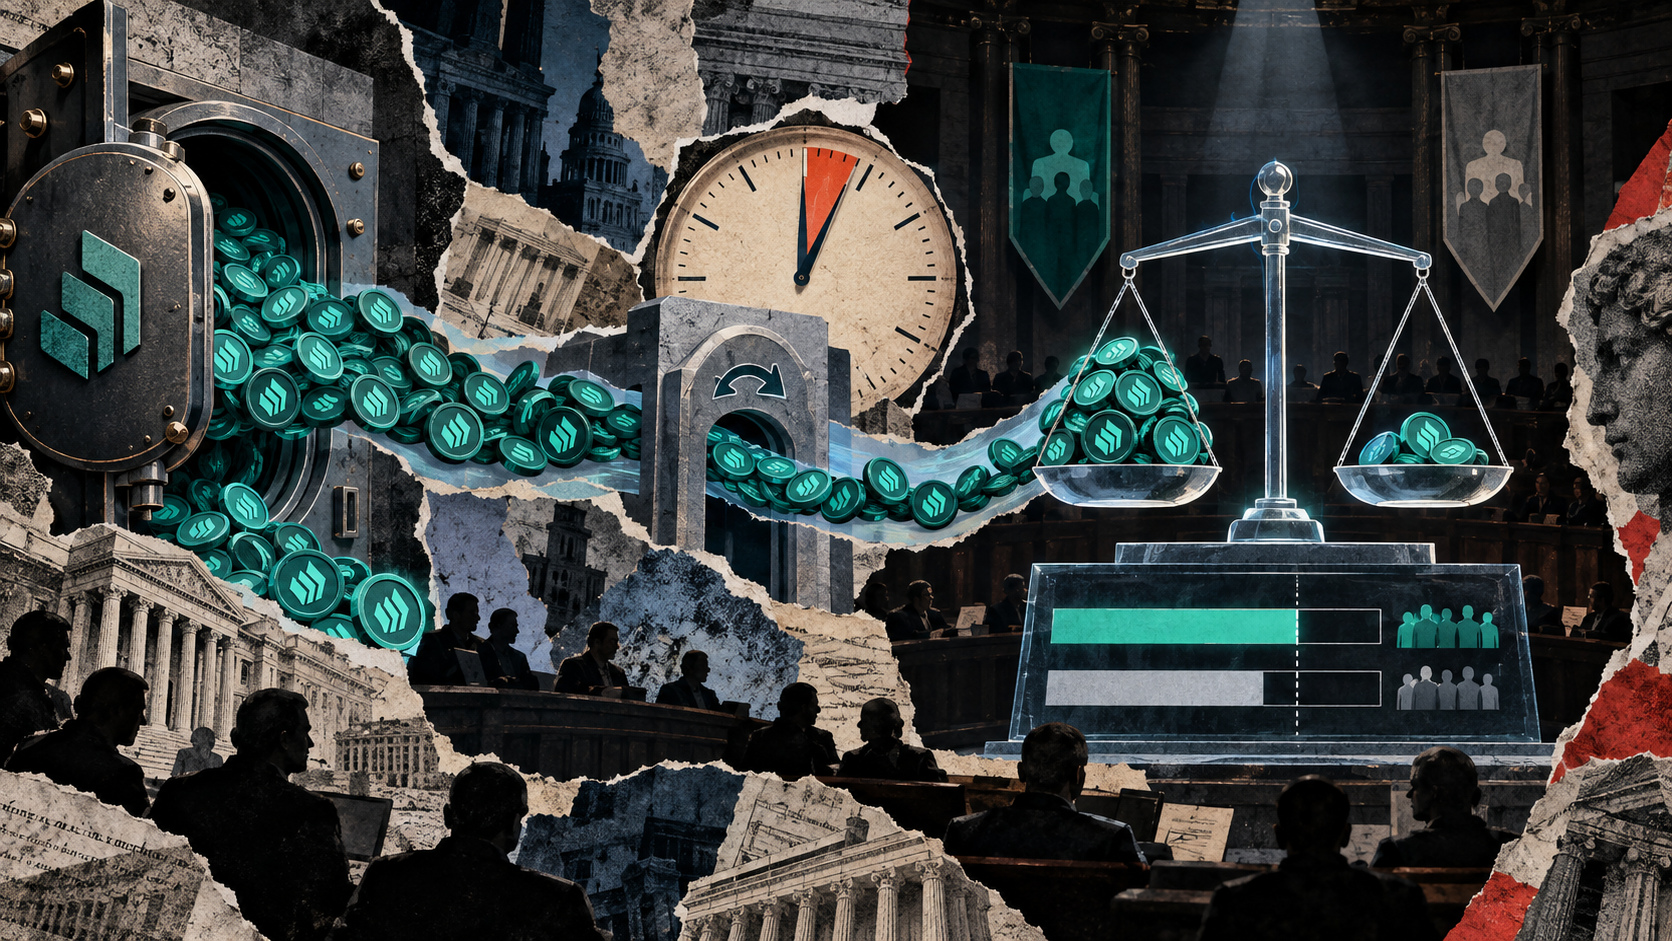
크로스체인 프로토콜인 NEAR Intents가 Bitget 해킹 배후 해커들과 연관된 5천만 달러 상당의 자산을 차단했다고 밝혔다. 이 프로토콜은 자사 네트워크를 통해 도난 자금이 세탁되는 것을 적극적으로 방지한다고 주장한다. 이러한 조치는 선택적으로 거래를 검열하지 않는다는 입장을 유지하는 또 다른 크로스체인 서비스인 THORChain과 대립각을 세우게 한다.
자금이 차단된 방식
NEAR Intents는 정확한 메커니즘을 밝히지 않았지만, 이 프로토콜의 명시된 정책은 알려진 도난과 연관된 자금 흐름을 심사하고 차단하는 것이다. 이번 경우 Bitget 해커들과 연관된 5천만 달러는 더 이상 이동하기 전에 차단되었다. 프로토콜은 이를 임시방편적 결정이 아닌 핵심 기능으로 내세우고 있다.
THORChain의 대조적인 입장
역시 크로스체인 스왑을 지원하는 THORChain은 다른 입장을 취하고 있다. 선택적으로 거래를 검열하지 않는다고 밝히고 있다. 이는 NEAR Intents가 차단할 수 있는 자금이 프로토콜 규칙 적용 방식에 따라 THORChain을 통해 여전히 이동할 가능성이 있음을 의미한다. 두 접근 방식은 크로스체인 인프라가 불법 자금을 처리하는 방식에서 커져가는 격차를 보여준다.
Bitget 해킹과의 연관성
5천만 달러는 암호화폐 거래소인 Bitget을 공격한 해커들과 연관되어 있다. 해당 해킹의 세부 사항—발생 시점, 총 탈취 금액—은 사실 관계에서 완전히 밝혀지지 않았다. 분명한 것은 NEAR Intents가 연관성을 식별하고 자금이 세탁되는 것을 막기 위해 조치를 취했다는 점이다.
크로스체인 사용자에게 의미하는 바
크로스체인 프로토콜 사용자들에게 이 사건은 근본적인 질문을 부각시킨다: 누가 어떤 거래가 허용되는지 결정하는가? NEAR Intents는 도난 자금을 차단하겠다고 말한다. THORChain은 선택하지 않겠다고 말한다. 어느 접근 방식도 상충관계가 없다. 차단은 세탁을 방지할 수 있지만 중앙 통제 지점을 필요로 한다. 차단하지 않으면 중립성을 유지하지만 도난 자금이 흘러갈 수 있다.
5천만 달러 차단은 이런 종류의 공개적으로 인정된 개입 중 비교적 큰 규모에 속한다. 또한 동일한 자금이 다른 프로토콜을 통해 라우팅되려고 할 경우 다른 프로토콜이 어떻게 대응할지에 대한 실질적인 질문을 제기한다. 현재로서는 Bitget 해커들과 연관된 자금은 NEAR Intents 측의 장벽에 막혀 있다.
다음에 무슨 일이 일어날지는 해커들이 다른 체인을 통해 자금을 이동하려고 시도하는지에 달려 있다. 만약 그렇게 한다면, 해당 프로토콜들의 대응은 NEAR Intents의 접근 방식이 예외적인지 아니면 더 넓은 변화의 시작인지를 시험하게 될 것이다. THORChain은 이미 입장을 분명히 했지만, 다른 크로스체인 서비스들은 아직 의견을 내놓지 않았다.